Gefälschte Termineinladungen erobern aktuell die Postfächer und Kalender von Millionen Nutzern. Warum Beschäftigte mit Outlook besonders im Visier stehen und wie Sie sich schützen.
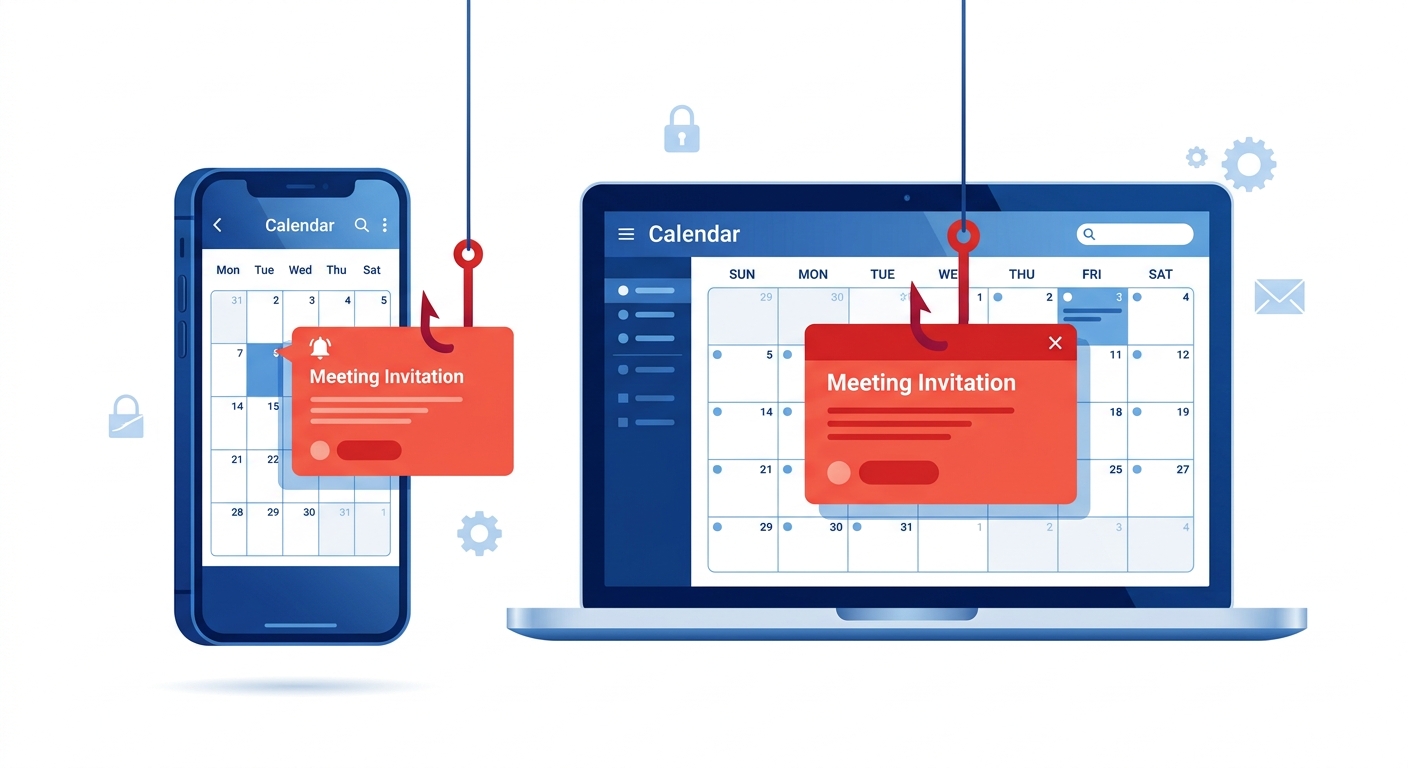
Eine Meeting-Einladung im Outlook-Kalender gehört zum Arbeitsalltag wie der Morgenkaffee – kaum jemand hinterfragt sie. Genau auf diese fast automatisierten Abläufe setzen derzeit Cyberkriminelle: Mit gefälschten Kalendereinladungen versuchen sie massenhaft, Microsoft-Zugangsdaten zu stehlen. Experten nennen die Masche „Calishing" – ein Kofferwort aus „Calendar" und „Phishing".
Was passiert gerade?
Das IT-Sicherheitsunternehmen Check Point beobachtet seit dem 25. September 2026 einen drastischen Anstieg von Phishing-Mails mit gefälschten Kalendereinladungen. Die Zahlen sind alarmierend: Insgesamt registrierte das Unternehmen über 300.000 einzelne Phishing-E-Mails, verschickt von rund 247.000 verschiedenen Absenderadressen über fast 34.000 Domains hinweg. Die Kampagne richtet sich laut Branchenberichten gegen mehr als 40.000 Organisationen. Allein in den ersten beiden Oktoberwoche summierten sich die erfassten Mails auf über 740.000 Exemplare.
Auch die Verbraucherzentralen in Deutschland warnen vor der Masche. Betroffen sind laut Check Point vor allem Beschäftigte, die mit Outlook und Teams arbeiten – gefährdet sind aber auch Nutzer von Thunderbird, Apple-Kalender oder Google Kalender.
Wie funktioniert die Masche?
Calishing nutzt einen Mechanismus, der eigentlich Komfort bieten soll:
Die Opfer erhalten eine E-Mail im Design von Microsoft-Diensten, häufig mit einem Anhang im .ics-Format – einer standardisierten Kalenderdatei, die Termine automatisch in den Kalender einträgt. Teilweise imitieren die Mails klassische Betreffzeilen wie „Domain Renewal Failed" oder „Reminder for Signature – Vendor Information Verification".
Automatischer Kalendereintrag: Sobald Outlook die .ics-Datei verarbeitet, legt das Programm automatisch einen „vorläufigen" Termin an – ohne dass der Nutzer die Einladung je angenommen hat. Bei aktivierter Standardeinstellung geschieht das völlig unbemerkt.
Erinnerungen als Multiplikator: Der Termin erzeugt nun offizielle Benachrichtigungen und Erinnerungen auf Smartphone und Computer. Die Betrüger missbrauchen zudem die Felder der Einladung: Der Titel erzeugt künstliche Dringlichkeit, die Beschreibung enthält die eigentliche Betrugsnachricht samt Link.
Der fatale Klick: Wer den Link anklickt, landet auf einer täuschend echten nachgebauten Microsoft-Anmeldeseite. Dort eingegebene Zugangsdaten werden abgefangen und direkt an die Angreifer übermittelt.
Besonders perfide: Nach Analysen von Sicherheitsforschern stehlen die Täter teilweise nicht nur Passwörter, sondern sogenannte Session-Tokens – mit entsprechendem Werkzeug wie dem Phishing-Kit „EvilTokens" können sie damit selbst Konten mit aktiver Mehrfaktor-Authentifizierung übernehmen. Sicherheitsforscher gehen davon aus, dass die Angreifer die Einladungen mithilfe von KI-Automatisierung in riesigem Umfang versenden.
Hinzu kommt: Herkömmliche E-Mail-Sicherheitssysteme erkennen die Bedrohung kaum – laut einer Analyse des KnowBe4 Threat Lab übersehen rund 91 Prozent der herkömmlichen Sicherheits-Gateways solche Angriffe, weil .ics-Dateien als legitimer Kalenderverkehr gelten.
Warum das Ablehnen ein Fehler ist
Der naheliegende Reflex – die Einladung einfach abzulehnen oder zu löschen – ist genau der falsche. Jede Reaktion, ob Annehmen, Ablehnen oder Antwort, bestätigt den Kriminellen, dass die E-Mail-Adresse aktiv genutzt wird. Solche Adressen sind auf dem Schwarzmarkt begehrt: Sie lassen sich für weitere Angriffe nutzen oder gewinnbringend verkaufen.
Auch beim Löschen lauert eine Falle: Outlook fragt automatisiert nach, ob der Absender benachrichtigt werden soll. Wer hier nicht ausdrücklich „Nein" wählt, sendet den Spammern ungewollt eine aktive Rückmeldung. Und selbst ein einfaches Löschen der E-Mail entfernt den Termin nicht aus dem Kalender – er bleibt als Einfallstor bestehen, bis er hart gelöscht wird.
Was passiert bei einem erfolgreichen Angriff?
Die Folgen eines kompromittierten Microsoft-Kontos reichen weit über ein einzelnes Postfach hinaus. Angreifer können dann:
sensible Kommunikation in E-Mails und Teams-Chats mitlesen, auf interne Dateien in SharePoint und andere Cloud-Ressourcen zugreifen, das übernommene Konto als Brückenkopf nutzen, um weitere Mitarbeiter zu attackieren, und im schlimmsten Fall Ransomware im gesamten Unternehmensnetzwerk ausbringen.
So schützen Sie sich – und Ihr Unternehmen
Für alle Nutzer:
Nicht reagieren: Unerwartete Einladungen weder annehmen noch ablehnen, nicht antworten.
Nachfragen: Beim angeblichen Absender über eine bereits bekannte Telefonnummer nachfragen – niemals über Kontaktdaten aus der Einladung selbst.
Lesezeichen statt Link: Microsoft-Dienste immer selbst über ein gespeichertes Lesezeichen aufrufen, niemals über Links in Einladungen. Vor dem Klick mit dem Mauszeiger über den Link fahren, um die tatsächliche Zieladresse zu prüfen.
Melden und hart löschen: In Outlook die Nachricht als Phishing melden und den Termin hart löschen – bei der Rückfrage „Absender benachrichtigen?" unbedingt „Nein" wählen.
Kalendereinstellungen anpassen:
Outlook (klassisch, Windows): Unter „Datei → Optionen → E-Mail" den Haken bei „Besprechungsanfragen und Antworten auf Besprechungsanfragen sowie Abstimmungen automatisch bearbeiten" entfernen. Hinweis: Bei Microsoft-365- und Exchange-Konten kann der Server Einladungen dennoch automatisch verarbeiten.
Outlook neu / Outlook im Web: Unter „Einstellungen → Kalender → Ereignisse aus E-Mail" die automatische Erzeugung von Terminen aus Bestätigungsmails deaktivieren.
Google Kalender: Unter „Einstellungen → Allgemein" den Punkt „Einladungen hinzufügen" auf „Meinem Kalender keine Einladungen hinzufügen" stellen – Termine erscheinen dann erst nach manueller Prüfung.
Für Unternehmen:
Mehrfaktor-Authentifizierung verpflichtend einführen – und um phishingresistente Verfahren ergänzen, da einfache MFA per Token-Diebstahl umgangen werden kann.
Spezielle Sicherheitswerkzeuge einsetzen, die .ics-Dateien und Links in Einladungen prüfen, sowie Lösungen mit Echtzeit-Link-Analyse beim Klick.
Mitarbeitende regelmäßig schulen und verdächtige Einladungen an eine zentrale Meldestelle weiterleiten, damit die Angriffsinfrastruktur blockiert werden kann.
Anmeldeaktivitäten engmaschig überwachen und auf verdächtige Zugriffe reagieren.
Fazit:
Kalendereinladungen gehören zum Arbeitsalltag – und genau deshalb funktionieren sie als Angriffsvektor so gut. Die aktuelle Calishing-Welle zeigt, wie geschickt Kriminelle automatisierte Komfortfunktionen gegen uns kehren. Die gute Nachricht: Mit etwas Aufmerksamkeit, den richtigen Kalendereinstellungen und einer konsequenten Mehrfaktor-Authentifizierung lässt sich das Risiko drastisch senken. Und wenn ein Termin verdächtig wirkt: nicht reagieren, verifizieren, melden, löschen.
Quellen und weiterführende Informationen
Check Point Research: Analysen zur aktuellen Calishing-Kampagne, Verbraucherzentrale: Warnungen zu gefälschten Termineinladungen, KnowBe4 Threat Lab: Report zu Angriffen via .ics-Dateien, Hackread: Analyse des „EvilTokens"-Phishing-Kits