Sichere Passwörter sind in der heutigen Zeit das A und O.
Aber selbst wenn User alles richtig machen, kommt es auf Anbieterseite manchmal zu wirklich bemerkenswerten Sicherheitsmalheurs.
Einige davon wollen wir euch im Folgenden vorstellen.
Sie zeigen, wie schnell kleine Fehler große Folgen haben können und warum guter Passwortschutz allein nicht immer ausreicht.
Denn auch Unternehmen müssen ihre Systeme konsequent schützen und regelmäßig auf Schwachstellen überprüfen.
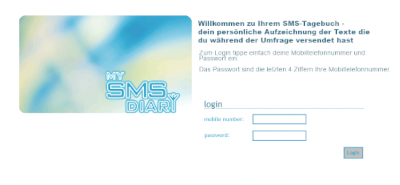
Da kann man sich das Passwort auch sparen
Die Telefonnummer als Login ist nicht das Problem – beide, E-Mail und Nummer, sind öffentlich.
Doch wenn das Passwort nur aus den letzten vier Ziffern der Telefonnummer besteht, wird es peinlich.
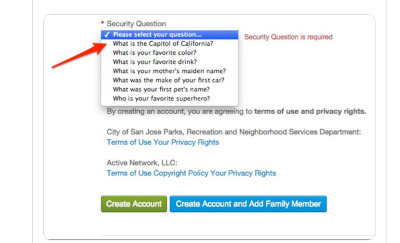
immer verbreitet – obwohl persönliche Angaben oft leicht
im Netz zu finden sind. Wird jedoch statt einer persönlichen
Information etwa die Hauptstadt Kaliforniens abgefragt,
wird die Sicherheitsfrage endgültig sinnlos.
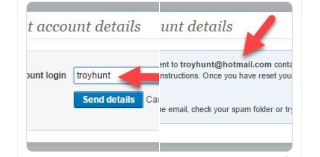 Ein Nutzername – und schon ist die E-Mail-Adresse da?
die dazugehörige E-Mail-Adresse offen. Wie einfach es sein kann, aus einer scheinbar harmlosen Information mehr
herauszubekommen, zeigt dieses Beispiel.
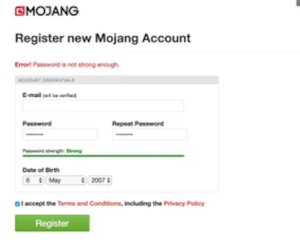 Das Passwort ist stark – aber offenbar nicht stark genug
Das eingegebene Passwort wird zunächst als „stark“ bewertet – nur um im nächsten Moment als
nicht stark genug abgelehnt zu werden. Warum?
Die User dürfen selbst herausfinden, was dem System an ihrem vermeint-
lich „starken“ Passwort nicht passt.
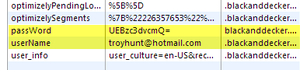 Passwort einfach im Klartext als Cookie speichern
Wer immer wieder dieselbe Website besucht, will sich natürlich nicht
jedes Mal anmelden. Dank Cookies ist das kein Problem. Blöd wird es
aber genau dann, wenn Passwort und Nutzernamen einfach im
Klartext als Cookie gespeichert werden.
Testen Sie regelmäßig ob Ihre Daten geleakt wurden hier
Weitere Sicherheitstipps findet ihr hier.