Die heutigen Arbeitsplätze sind mobil. Unternehmensdaten werden längst nicht mehr ausschließlich innerhalb der eigenen Firmengebäude verarbeitet, sondern über Laptops, Notebooks und Smartphones von unterschiedlichsten Orten aus abgerufen und bearbeitet – im Zug, im Hotel, im Café, am Flughafen, im Auto oder auch zu Hause.
Für einen Angreifer hat das einen entscheidenden Vorteil: Er benötigt nicht unbedingt einen klassischen Einbruch in ein Unternehmen, um an Unternehmensdaten zu gelangen. Bereits ein verlorenes oder gestohlenes Mitarbeitergerät kann ein potenzielles physisches Angriffsszenario darstellen. Um die darauf gespeicherten Daten zu schützen, setzen viele Unternehmen auf die bereits im Betriebssystem integrierte Verschlüsselungsfunktion BitLocker. Sie soll verhindern, dass ein Angreifer nach dem Verlust oder Diebstahl eines Gerätes einfach auf die gespeicherten Unternehmensdaten zugreifen kann. Doch genau hier entsteht ein interessantes Spannungsfeld: Die Sicherheitsfunktion, die das Gerät vor unbefugtem Zugriff schützen soll, kann unter bestimmten Voraussetzungen selbst zu einem Angriffspunkt werden –dann wenn der Angreifer das Gerät physisch in seinen Händen hält.
Lassen Sie uns kurz auf die Funktion von BitLocker zur Verschlüsselung der Festplatte Ihres mobilen Gerätes ( Laptop, Notebook, Tablet oder Smartphone ) eingehen.
Beim Systemstart nutzt BitLocker in der Standardkonfiguration, die bei den meisten Geräten eingesetzt wird, den eingebauten TPM-Chip (Trusted Platform Module) auf dem Mainboard, um den für die Entschlüsselung benötigten Schlüssel bereitzustellen und die Festplatte wieder für das Betriebssystem und seine Anwendungen zugänglich zu machen.
Der Schlüssel wird dabei nicht einfach wie beispielsweise ein Zertifikat als frei zugängliche Datei auf dem PC abgelegt. Stattdessen arbeitet BitLocker mit dem TPM zusammen, das den für den Entschlüsselungsvorgang erforderlichen Schlüssel beziehungsweise dessen Schutzmechanismen bereitstellt. Beim Systemstart wird dieser Schlüssel beziehungsweise das geschützte Schlüsselmaterial für BitLocker verfügbar gemacht, wenn die Startumgebung als vertrauenswürdig eingestuft wird. In der Standardkonfiguration muss der Benutzer dafür keine zusätzliche PIN oder ein Passwort eingeben.
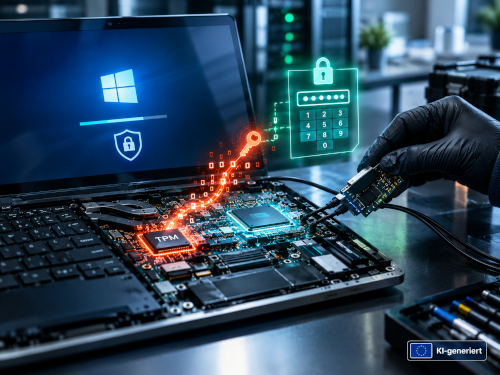
Genau hier liegt allerdings ein Problem: Die Kommunikation zwischen einem diskreten TPM-Chip und dem restlichen System erfolgt über eine Hardware-Schnittstelle. Unter bestimmten Voraussetzungen kann diese Kommunikation durch einen physisch zugreifenden Angreifer mit sogenanntem TPM-Bus-Snooping mitgeschnitten und analysiert werden.Der Angreifer muss dabei nicht das TPM selbst „knacken“. Vielmehr versucht er, die Kommunikation zwischen TPM und System während des Startvorgangs abzugreifen. Bei bestimmten Geräten und Konfigurationen kann es dadurch möglich werden, den für BitLocker relevanten kryptografischen Schlüssel abzufangen und damit auf die verschlüsselten Festplattendaten zuzugreifen.
Der dafür notwendige Hardwareaufwand kann nach Angaben von HP vergleichsweise gering sein. HP nennt für einen entsprechenden Angriff eine Größenordnung von weniger als 20 US-Dollar. Dabei handelt es sich allerdings nicht um einen pauschal für jedes Gerät geltenden Wert. Der tatsächliche Aufwand hängt stark von der verwendeten Hardware, der konkreten TPM-Implementierung und der Zugänglichkeit der entsprechenden Schnittstellen ab.
Für einen erfolgreichen Angriff ist außerdem physischer Zugriff auf das Gerät erforderlich. Ist ein solcher Angriff erfolgreich, können die auf dem Gerät gespeicherten Unternehmensdaten in der Regel problemlos ausgelesen werden. Je nach Konfiguration können dazu unter anderem Dokumente, Zugangsdaten, E-Mails oder Informationen über bereits authentifizierte Anwendungen und Cloud-Dienste gehören. Damit ist der Schutz der Daten nicht mehr gewährleistet.
Da es sich bei dem beschriebenen Angriff um einen Angriff auf die Hardware beziehungsweise die Kommunikation zwischen Hardwarekomponenten handelt, lässt sich die zugrunde liegende Schwachstelle nicht in jedem Fall einfach durch einen klassischen Software-Patch beseitigen.Allerdings ist es wichtig, hier zwischen dem TPM-Standard und der konkreten Hardwareimplementierung zu unterscheiden. Ein neuer TPM-Standard wäre nicht grundsätzlich erforderlich, um zusätzliche Schutzmechanismen einzuführen. Hersteller können ihre Plattformen auch durch eigene zusätzliche Hardware- oder Firmwaremechanismen absichern. Das grundsätzliche Problem bei bereits ausgelieferten Geräten bleibt jedoch bestehen: Wenn die verwendete Hardwarearchitektur eine physisch zugängliche und nicht ausreichend geschützte Kommunikation zwischen TPM und System ermöglicht, lässt sich diese Hardware nicht nachträglich durch ein reines Windows-Update grundlegend verändern. Eine Änderung des TPM-Standards allein würde deshalb ebenfalls nicht automatisch bedeuten, dass bereits vorhandene Geräte sicher wären. Bei einer Hardwarelösung müsste vielmehr die entsprechende Hardware beziehungsweise Plattformarchitektur geändert werden. Bei bereits produzierten Geräten ist ein Austausch entsprechender Chips oder anderer Hardwarekomponenten in der Praxis wirtschaftlich kaum realistisch. Neue Sicherheitsmechanismen können daher vor allem bei neu entwickelten beziehungsweise neu produzierten Geräten berücksichtigt werden. Einige Hersteller haben dieses Problem inzwischen erkannt und bieten entsprechende Lösungen an. HP beispielsweise beschreibt mit TPM Guard einen Ansatz, bei dem die Kommunikation zwischen TPM und Prozessor zusätzlich geschützt wird. Auch moderne Prozessor- und Plattformarchitekturen von Intel und AMD integrieren TPM-Funktionen beziehungsweise Sicherheitsfunktionen zunehmend direkt in die Prozessor- oder SoC-Architektur und vermeiden damit bestimmte Angriffsmöglichkeiten auf einen separaten TPM-Bus.
Auch Microsoft hat für Szenarien mit einem technisch versierten Angreifer und längerem physischem Zugriff auf das Gerät eine zusätzliche Schutzmaßnahme vorgesehen: BitLocker kann neben dem TPM mit einer PIN betrieben werden. Das bedeutet für den Anwender, dass beim Start des Gerätes zunächst eine PIN eingegeben werden muss, bevor auf das verschlüsselte Laufwerk zugegriffen werden kann. Damit müssen zwei Voraussetzungen erfüllt sein: Zum einen muss sich die Startumgebung in dem erwarteten und vertrauenswürdigen Zustand befinden. Zum anderen muss der Benutzer die korrekte PIN kennen. Genau dieser zusätzliche Faktor verändert das Angriffsszenario erheblich. Das alleinige Abfangen der Kommunikation zwischen TPM und System reicht dann nicht mehr aus, um den Schutz zu überwinden. Der Angreifer benötigt zusätzlich die PIN. Man kann sich das vereinfacht wie eine Schatzkarte vorstellen, die in der Mitte zerrissen wurde. Ein Teil der Information wird durch die Sicherheitsmechanismen des Systems beziehungsweise des TPM geschützt, der andere Teil wird durch die PIN des Benutzers ergänzt.
Erst beide Teile zusammen führen zum Schatz.
Fehlt ein Teilstück, ist die Karte also die Festplattendaten für den Angreifer wertlos. Die PIN ist nicht einfach die „zweite Hälfte“ des eigentlichen Verschlüsselungsschlüssels. Sie ist vielmehr ein zusätzlicher Authentifizierungsfaktor und Bestandteil des Schutzmechanismus, mit dem BitLocker den Zugriff auf den Verschlüsselungsschlüssel absichert.
Quellen: Website HP Deutschland,Website AMD, Website Intel, TCG Website, Security Insider Artikel vom 14.09.26.